 grace-winata
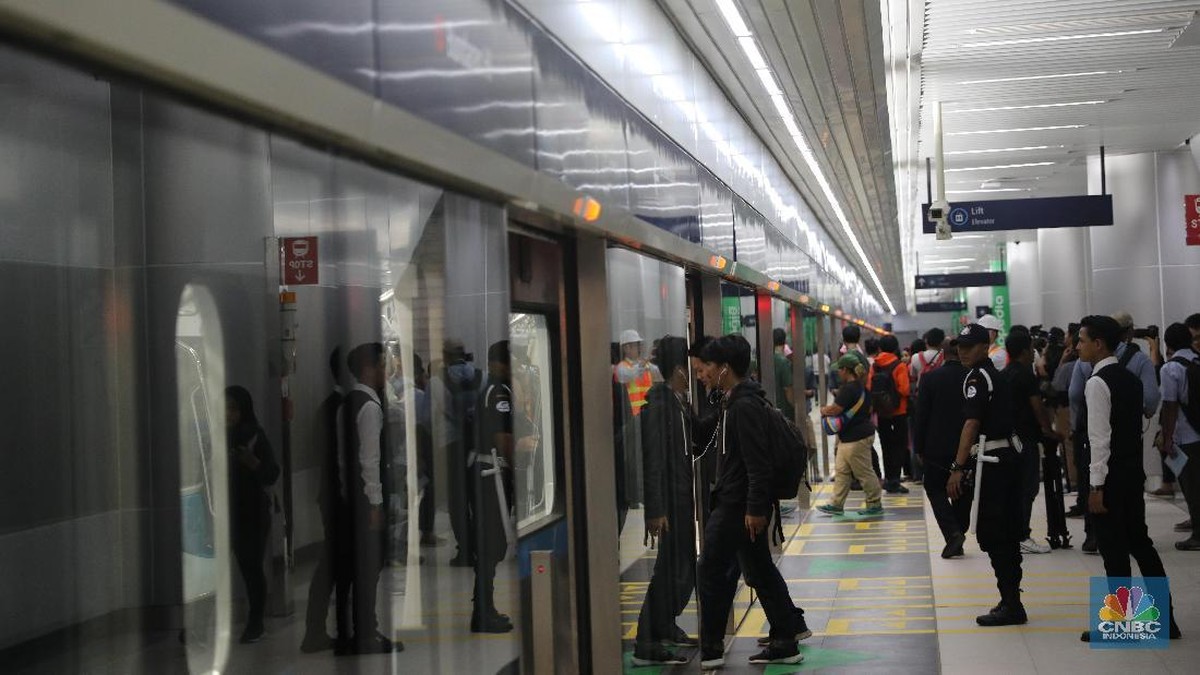
Jakarta kembali diguncang kasus kejahatan siber yang menyasar masyarakat umum, khususnya para pengguna transportasi massal MRT (Mass Rapid Transit). Polda Metro Jaya baru-baru ini mengungkap sindikat pembobolan kartu kredit dan debit yang beroperasi di sekitar stasiun MRT dengan memanfaatkan teknologi pemancar sinyal palsu. Bagi Anda yang rutin menggunakan MRT, memahami cara kerja modus ini bukan sekadar pengetahuan teknis, melainkan benteng pertahanan agar rekening tabungan tetap aman dari tangan-tangan jahil.
Modus ini bekerja layaknya sebuah stasiun radio gelap yang menyiarkan sinyal palsu. Di dunia telekomunikasi, perangkat ini dikenal sebagai fake BTS (Base Transceiver Station). Ibarat seperti seseorang yang memalsukan nama wifi kantor agar Anda terhubung ke jaringannya, fake BTS memancarkan sinyal operator seluler palsu dengan nama yang identik dengan operator asli. Begitu ponsel Anda menangkap sinyal ini, ponsel akan otomatis terhubung tanpa Anda sadari. Penipu kemudian dapat mengirim SMS (Short Message Service/pesan singkat) yang seolah-olah berasal dari bank, berisi tautan jebakan atau permintaan data pribadi.
Spesifikasi dan Cara Kerja Fake BTS
Perangkat fake BTS yang digunakan sindikat ini umumnya berupa perangkat portabel berukuran ransel, dengan daya jangkau antara 500 meter hingga 2 kilometer. Perangkat ini bekerja pada frekuensi yang sama dengan operator seluler resmi, yaitu pada pita 900 MHz, 1800 MHz, atau 2100 MHz. Ketika aktif, fake BTS akan memaksa ponsel di sekitarnya untuk turun ke jaringan 2G (Generasi Kedua), yang dinilai lebih rentan karena minimnya enkripsi. Dari sana, pelaku dapat menyadap pesan, memblokir panggilan, hingga mengirim SMS phishing yang meminta korban memasukkan data kartu kredit atau kode OTP (One-Time Password/kata sandi sekali pakai).
Menurut data Polda Metro Jaya, sindikat ini telah beroperasi sejak awal 2024 dan menyasar sedikitnya 50 korban dengan total kerugian mencapai Rp2,5 miliar. Lokasi operasi mereka sangat strategis: di sekitar stasiun MRT seperti Blok M, Senayan, dan Bundaran HI. Mengapa MRT? Karena di sana terdapat kepadatan pengguna ponsel yang tinggi, mirip seperti kerumunan di pasar yang menjadi surga bagi pencopet, tetapi dalam bentuk digital.
Bagaimana Sindikat Menjalankan Aksinya?
Berdasarkan hasil penyelidikan, sindikat ini terbagi dalam tiga peran: operator fake BTS, pengirim SMS phishing, dan penampung uang. Operator fake BTS bertugas membawa perangkat keliling di sekitar stasiun, sering kali berpura-pura sebagai pengguna MRT biasa. Setelah ponsel korban terhubung, mereka mengirim SMS yang seolah dari bank resmi, misalnya: "Nasabah terhormat, transaksi Anda mencurigakan. Klik tautan berikut untuk verifikasi." Tautan tersebut mengarah ke situs web tiruan yang meminta nomor kartu, PIN, dan OTP. Dalam hitungan menit, rekening korban dikuras habis.
"Ini adalah modus yang menggabungkan kelemahan teknis jaringan 2G dengan kelengahan pengguna. Masyarakat harus waspada terhadap SMS tak dikenal yang meminta data pribadi," ujar seorang penyidik dari Direktorat Kriminal Khusus Polda Metro Jaya.
Yang membuat modus ini berbahaya adalah kemampuannya menyusup tanpa perlu mengakses ponsel secara fisik. Tidak seperti penipuan konvensional yang memerlukan sentuhan atau pencurian perangkat, fake BTS menyerang melalui udara. Pengguna ponsel tidak akan melihat perbedaan sinyal, karena nama operator tetap sama. Satu-satunya tanda adalah menurunnya indikator jaringan secara tiba-tiba menjadi 2G atau munculnya notifikasi "Tidak ada layanan" yang tidak wajar.
Perbandingan dengan Modus Kejahatan Siber Lainnya
| Aspek | Fake BTS (Phishing) | Skimming ATM | Malware Link |
|---|---|---|---|
| Target | Pengguna ponsel di ruang publik | Pengguna ATM | Pengguna internet |
| Metode | Sinyal palsu & SMS palsu | Alat pembaca kartu | Unduhan aplikasi |
| Kerugian rata-rata | Rp50 juta/korban | Rp15 juta/korban | Rp30 juta/korban |
| Tingkat deteksi | Sulit (tanpa aplikasi khusus) | Sedang | Mudah (antivirus) |
Dibandingkan skimming ATM yang memerlukan perangkat fisik di mesin, fake BTS lebih mobile dan sulit dilacak. Namun, dari sisi korban, keduanya sama-sama mengerikan. Perbedaannya, fake BTS memanfaatkan kelengahan pengguna ponsel untuk mengklik tautan, sedangkan skimming mencuri data magnetik kartu secara langsung. Link malware juga berbahaya, tetapi biasanya memerlukan interaksi unduhan yang lebih rumit.
Langkah Perlindungan untuk Pengguna MRT dan Masyarakat
Ada beberapa langkah praktis yang bisa Anda lakukan. Pertama, aktifkan fitur 4G/5G (Generasi Keempat/Kelima) secara paksa di ponsel Anda, karena fake BTS umumnya hanya mampu memaksa ponsel turun ke 2G. Kedua, jangan pernah mengklik tautan dalam SMS yang meminta data pribadi, meskipun pengirimnya tampak seperti bank resmi. Ketiga, gunakan aplikasi autentikasi dua faktor (2FA) berbasis aplikasi, bukan SMS, karena SMS dapat disadap melalui fake BTS. Keempat, laporkan segera ke bank dan polisi jika menerima SMS mencurigakan.
Pihak MRT Jakarta sendiri menyatakan telah meningkatkan pengawasan di area stasiun, termasuk berkoordinasi dengan operator seluler untuk mendeteksi sinyal anomaly. Namun, menurut pakar keamanan siber, perlindungan terbaik tetap berasal dari kewaspadaan pengguna. "Teknologi terus berkembang, tetapi celah terbesar selalu ada pada manusia. Edukasi adalah kunci," ujar Dr. Ir. Surya Wijaya, pakar telekomunikasi dari ITB.
Kasus ini menjadi pengingat bahwa disrupsi teknologi tidak hanya membawa efisiensi, tetapi juga ancaman baru. Di tengah ekosistem digital yang semakin terhubung, pemahaman tentang algoritma dan platform keamanan menjadi penting. Jangan sampai perjalanan Anda menggunakan MRT yang nyaman justru berujung pada hilangnya tabungan. Tetap waspada, verifikasi sebelum klik, dan sebarkan informasi ini kepada keluarga dan rekan kerja. Karena di era digital, keamanan adalah tanggung jawab bersama.




Comments (0)