 toni-kurniadi
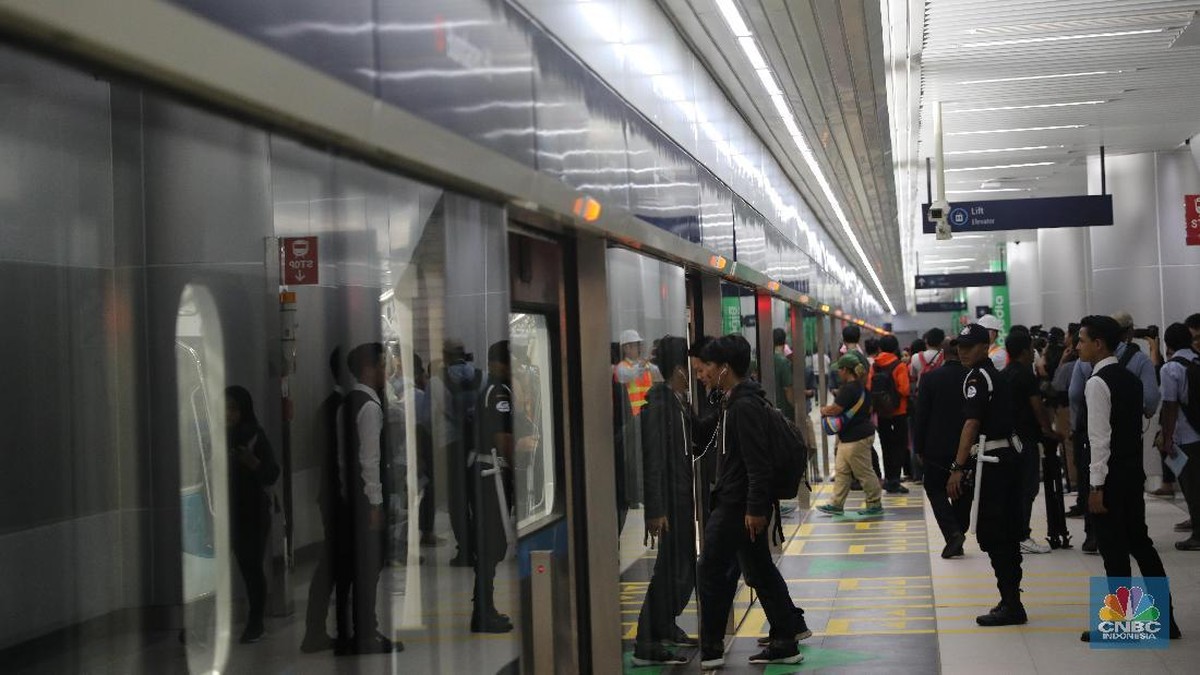
Jakarta — Kepolisian Daerah Metro Jaya baru-baru ini membongkar sebuah sindikat kejahatan siber yang mencuri data kartu kredit dan menguras rekening nasabah melalui pesan singkat palsu. Yang membuat kasus ini layak dicermati bukan semata nilai kerugiannya, melainkan cara kerja para pelaku: mereka memakai perangkat pemancar sinyal ilegal yang ditempatkan di sekitar kawasan MRT (Mass Rapid Transit/Moda Raya Terpadu) Jakarta. Bagi ratusan ribu orang yang setiap hari berpindah kota dengan kereta, serangan ini menyasar titik paling lengang dalam rutinitas, yaitu momen ketika ponsel menyala otomatis dan notifikasi masuk tanpa pernah diminta.
Menyamar Sebagai Menara Resmi
Inti dari modus ini adalah fake BTS. BTS adalah singkatan dari Base Transceiver Station (stasiun pemancar basis), yakni perangkat menara yang menjadi jembatan antara ponsel dan jaringan operator telekomunikasi. Setiap kali kita menelepon, mengirim pesan, atau membuka data, sinyal ponsel lebih dulu berbicara dengan BTS terdekat sebelum diteruskan ke tujuan.
Ibarat seseorang mendirikan stasiun radio bajakan dengan nama, frekuensi, dan kode identitas yang identik dengan stasiun resmi, fake BTS meniru identitas menara operator sungguhan. Ponsel yang berada dalam jangkauannya akan otomatis terhubung karena mengira perangkat itu adalah menara yang sah. Algoritma pemilihan jaringan di dalam ponsel, yang dirancang untuk selalu mencari sinyal terkuat, justru berubah menjadi celah keamanan: pemancar palsu cukup memancarkan sinyal yang lebih kuat untuk menarik perangkat di sekitarnya.
Setelah ponsel masuk ke jaringan palsu, pelaku mengirim SMS (Short Message Service/layanan pesan singkat) berisi tautan yang menyerupai halaman resmi bank. Korban lalu diminta mengisi nomor kartu, PIN (Personal Identification Number/nomor identifikasi pribadi), hingga OTP (One Time Password/kata sandi sekali pakai). Inilah yang disebut phishing, teknik penipuan digital yang memancing korban menyerahkan data rahasia secara sukarela karena mengira berurusan dengan institusi asli.
Mengapa Kawasan MRT Menjadi Favorit Pelaku
Stasiun dan area sekitarnya menawarkan kombinasi yang ideal bagi sindikat: kepadatan pengguna ponsel, mobilitas tinggi, dan suasana yang membuat orang cenderung buru-buru. Ketika puluhan ribu perangkat berada dalam radius puluhan hingga ratusan meter, satu pemancar palsu berukuran sekecil tas ransel bisa menjangkau ribuan calon korban sekaligus.
Ada faktor teknis lain yang memperbesar peluang. Saat berpindah lokasi, terutama di area bawah tanah atau lorong beton, ponsel berulang kali kehilangan sinyal dan melakukan pencarian jaringan ulang. Proses pencarian inilah yang dimanfaatkan perangkat palsu untuk menawarkan diri sebagai menara paling kuat. Penelitian di sejumlah negara menunjukkan bahwa perangkat fake BTS memang paling efektif bekerja di ruang publik yang padat, seperti terminal, pusat perbelanjaan, dan kawasan transit.
Tanda-Tanda Ponsel Sedang Disadap
Masyarakat perlu mengenali sejumlah indikator yang sering muncul sebelum kerugian terjadi. Pertama, sinyal ponsel tiba-tiba turun ke jaringan generasi lama, misalnya dari 4G (Fourth Generation/jaringan generasi keempat) ke 2G (Second Generation/jaringan generasi kedua), padahal lokasi berada di area yang biasanya kuat. Jaringan lama umumnya tidak memiliki enkripsi sekuat jaringan modern sehingga lebih mudah disadap.
Kedua, muncul pesan dari nomor yang mengaku sebagai bank, operator, atau layanan dompet digital, tetapi nama pengirimnya tidak jelas atau berbeda dari biasanya. Ketiga, datang notifikasi berisi kode verifikasi padahal pengguna tidak sedang bertransaksi apa pun. Keempat, pesan tersebut selalu mendesak, misalnya meminta korban segera mengklik tautan karena akun akan diblokir dalam waktu singkat.
Poin penting: bank dan penyedia layanan pembayaran resmi tidak pernah meminta PIN, OTP, atau nomor kartu melalui pesan singkat maupun telepon. Permintaan semacam itu hampir selalu merupakan upaya penipuan.
Respons Penegak Hukum dan Operator
Pengungkapan oleh Polda Metro Jaya menegaskan bahwa ancaman ini bukan lagi skenario fiksi, melainkan kejahatan terorganisasi dengan pembagian peran yang rapi. Perangkat pemancar ilegal, ponsel, kartu SIM (Subscriber Identity Module/kartu identitas pelanggan), hingga perangkat komputer untuk menyalin data disebut menjadi bagian dari barang bukti yang diamankan. Proses penyelidikan masih terus dikembangkan untuk memetakan jaringan yang lebih luas, termasuk kemungkinan keterlibatan pelaku di luar daerah.
Dari sisi industri, operator telekomunikasi memiliki tanggung jawab untuk memperkuat autentikasi jaringan, termasuk penerapan enkripsi menyeluruh dan deteksi anomali pada perangkat pemancar. Regulator telekomunikasi pun dituntut mempercepat sertifikasi dan pengawasan perangkat agar pemancar palsu tidak mudah masuk dan beroperasi di ruang publik.
Langkah Perlindungan yang Bisa Dilakukan
Bagi pengguna, pertahanan terbaik berlapis. Aktifkan autentikasi dua faktor pada aplikasi perbankan dan dompet digital, jangan pernah mengklik tautan dari pesan tak dikenal, dan verifikasi langsung ke call center resmi bila menerima notifikasi mencurigakan. Mengaktifkan layanan keamanan pada sistem operasi ponsel, seperti peringatan jaringan tidak terenkripsi, juga membantu mendeteksi anomali sinyal.
Pada akhirnya, kasus ini memperlihatkan bahwa disrupsi teknologi selalu bermata dua. Inovasi jaringan nirkabel yang membuat hidup jauh lebih efisien sekaligus membuka ruang bagi penyalahgunaan ketika pengawasan dan literasi digital tertinggal. Melindungi ekosistem digital bukan hanya tugas aparat dan operator, melainkan juga kebiasaan kecil setiap pengguna yang waspada terhadap pesan yang datang tanpa diminta.




Comments (0)