 olivia-hartono
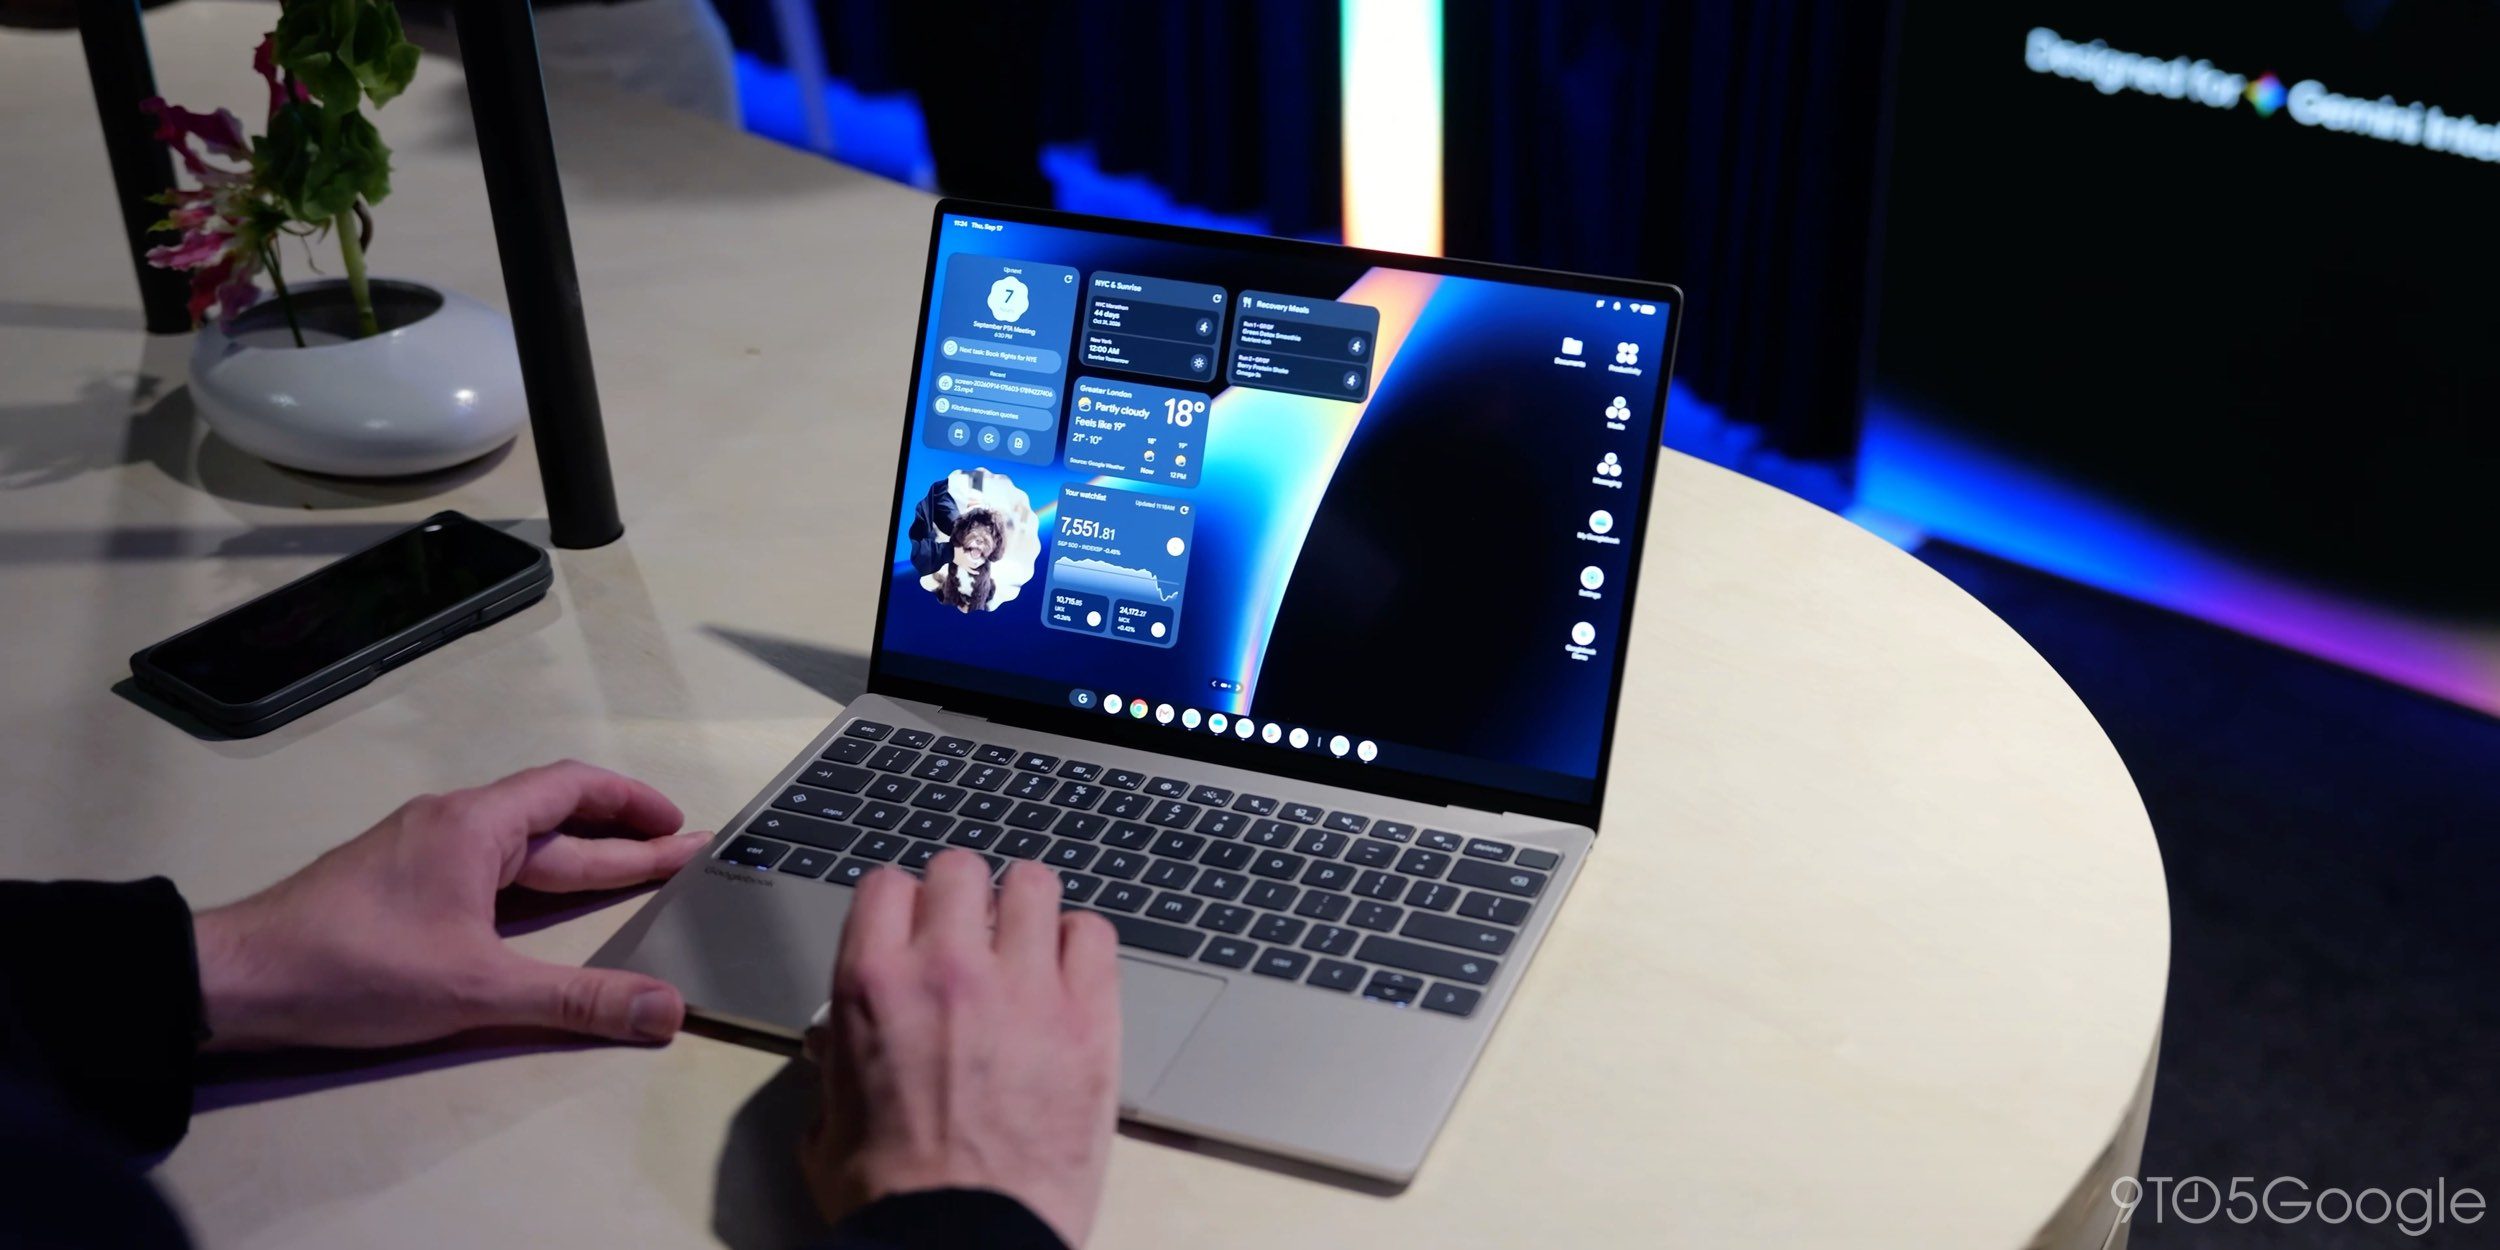
Bagi banyak pengguna laptop dan perangkat berbasis Android, kabar ini terdengar seperti angin segar: pabrikan secara resmi mengizinkan pembukaan kunci bootloader pada lini Googlebook, dan komunitas pengembang langsung merespons dengan menyiapkan dukungan root melalui Magisk. Mengapa ini penting bagi kehidupan sehari-hari? Karena selama ini, membuka sistem inti perangkat sering kali terasa seperti membongkar pintu besi rumah tanpa kunci cadangan — bisa, tapi penuh risiko dan konsekuensi garansi. Dengan adanya jalur resmi, pengguna kini punya jalan yang lebih aman untuk menyesuaikan perangkat dengan kebutuhan mereka, mulai dari menghapus bawaan pabrik yang jarang dipakai hingga meningkatkan efisiensi daya baterai.
Ibarat seperti memiliki rumah sendiri: selama ini kita tinggal di rumah sewaan sistem operasi yang pintunya dikunci pengelola. Sekarang, pemilik rumah diberi kuncinya sendiri, lengkap dengan peringatan bahwa setiap perubahan struktur tanggung jawabnya ada di tangan kita.
Apa sebenarnya bootloader dan kenapa dibuka kuncinya?
Bootloader adalah program kecil yang pertama kali berjalan saat perangkat dinyalakan. Tugasnya sederhana namun krusial: memeriksa apakah sistem operasi yang akan dimuat masih utuh dan sesuai, lalu menyalakannya. Bayangkan bootloader seperti penjaga pintu gedung yang memeriksa kartu identitas setiap tamu sebelum diizinkan masuk. Ketika pintu itu terkunci rapat (locked), sistem menolak perangkat lunak yang tidak dikenali pabrikan.
Proses unlock bootloader pada dasarnya adalah melepas segel tersebut. Setelah terbuka, pengguna bisa memasang citra sistem kustom, memodifikasi partisi, atau melakukan proses root. Google sendiri telah mengonfirmasi bahwa Googlebook memungkinkan langkah ini, sebuah keputusan yang menandai pergeseran filosofi: perangkat diperlakukan sebagai milik pengguna sepenuhnya, bukan sekadar produk yang dipakai di dalam pagar ekosistem tertutup.
Secara teknis, pembukaan kunci biasanya diikuti proses wipe, yaitu penghapusan seluruh data penyimpanan internal sebagai langkah keamanan. Data sensitif tidak boleh berpindah tangan diam-diam, dan algoritma pemeriksaan integritas sistem akan di-reset ulang. Setelah itu, pengguna bisa melakukan flashing firmware alternatif atau menyiapkan akses root.
Magisk dan konsep root: pengembangan yang sudah berjalan
Root adalah istilah untuk mendapatkan hak akses tertinggi pada sistem operasi Android. Secara harfiah, akun root ini adalah "superuser" yang bisa menyentuh setiap file dan proses di perangkat. Tanpa root, pengguna berada di taman bermain yang jalurnya sudah ditentukan; dengan root, pagar taman itu dilepas, meski pengunjung bertanggung jawab penuh atas keselamatan dirinya.
Magisk adalah tool open-source yang selama ini menjadi standar emas untuk rooting modern di Android. Keunggulannya terletak pada pendekatan "systemless": perubahan tidak menimpa partisi sistem secara langsung, melainkan diterapkan saat sistem berjalan. Ibarat menempel stiker di kaca jendela — stiker bisa dilepas kapan saja tanpa merusak kaca. Magisk juga menyediakan modul modular, sehingga pengguna bisa menambah kemampuan tertentu tanpa mengutak-atik berkas inti.
Kabar terbaru menyebutkan dukungan Magisk untuk Googlebook sudah dalam tahap pengerjaan oleh para pengembang. Ini bukan pekerjaan sepele: setiap perangkat memiliki konfigurasi hardware, partisi, dan lapisan keamanan berbeda. Tim pengembang harus menyesuaikan cara Magisk menyuntikkan dirinya ke dalam proses boot agar kompatibel dengan arsitektur khusus Googlebook. Proses semacam ini menuntut ketelitian tinggi, mirip penelitian di laboratorium di mana satu variabel yang salah bisa membuat seluruh percobaan gagal.
Risiko, tanggung jawab, dan masa depan ekosistem
Keterbukaan selalu datang dengan dua sisi. Di satu sisi, inovasi dari komunitas berkembang pesat: pengguna bisa menghapus bloatware, memasang custom ROM, atau membangun alur kerja yang jauh lebih efisien untuk produktivitas. Di sisi lain, membuka bootloader umumnya membatalkan garansi dan menurunkan lapisan keamanan bawaan. Fitur seperti verifikasi integritas sistem (verified boot) yang menjaga perangkat dari modifikasi berbahaya jadi tidak aktif sepenuhnya.
Ada juga pertanyaan tentang keamanan finansial. Sebagian aplikasi perbankan dan layanan pembayaran menolak berjalan di perangkat yang sudah dimodifikasi. Bagi pengguna yang mengandalkan Googlebook untuk urusan pekerjaan, keputusan untuk melakukan root harus dihitung matang-matang. Pengguna bijak biasanya membuat cadangan data lengkap sebelum memulai, memastikan baterai terisi di atas 50 persen, dan membaca dokumentasi resmi sebelum menyentuh satu perintah pun.
Di tingkat yang lebih luas, langkah ini berpotensi memicu disrupsi kecil dalam cara pabrikan memandang penggunanya. Ketika satu platform membuka pintu lebar-lebar, tekanan kompetitif mendorong lainnya melakukan hal serupa. Ekosistem modifikasi Android yang selama ini hidup di pinggiran perangkat akhirnya mendapat panggung resmi, dan itu membuka ruang bagi pengembangan tooling yang lebih matang, teruji, dan aman.
Langkah praktis bagi yang ingin mencoba
Buat pemula, urutan amannya cukup sederhana. Pertama, aktifkan opsi pengembang pada pengaturan perangkat. Kedua, kaitkan perangkat ke komputer dan jalankan perintah penguncian bootloader sesuai dokumentasi resmi. Ketiga, simpan cadangan seluruh data penting ke penyimpanan eksternal. Keempat, tunggu rilis stabil Magisk untuk Googlebook sebelum memasangnya — versi percobaan sering kali belum sempurna dan bisa membuat perangkat gagal menyala.
Penting untuk diingat bahwa teknologi selalu soal keseimbangan antara kebebasan dan tanggung jawab. Dukungan root yang kini digarap menunjukkan bahwa pengembangan platform Googlebook tidak berhenti di level permukaan. Perangkat keras yang sama bisa berubah karakter total tergantung perangkat lunak yang dipasang di atasnya, dan machine learning bahkan kini mulai dipakai untuk membantu komunitas mendeteksi kompatibilitas modul secara otomatis. Bagi pengguna, ini berarti pilihan makin banyak — dan pilihan yang baik selalu lahir dari pemahaman, bukan sekadar ikut-ikutan.




Comments (0)