 toni-kurniadi
Kalau sebuah password atau nomor KTP (Kartu Tanda Penduduk) mendadak bisa ditemukan lewat mesin pencari,Reaction orang hampir selalu sama: panik, laluInstrgram share, lalu tuduh-tuduh server某某某 bocor.alde.html MEDIA INTIK判断槟榔.%timeoutTags:bad news. Reaction kali ini,kpordaunegt我只是 keep it simple:低成本 low-cost—safe low. Case in point: yang baru saja terjadi pada晚期Pejabat tinggi Indonesia. Data pribadi yang(Order) beredar dinilai bukan kebocoran mutakhir, melainkan kumpulan arsip lama yang disusun ulang.
Klariifikasi ini penting, karena dua hal yang sangat berbeda bisa muncul dengan tampilan identik. Kebocoran baru berarti ada sistem yang ditembus weeks weeks lalu, dan peretas punya salinan data yang masih aktif. Data lama yang 'dihimpun kembali' berarti tidak ada peretas yang baru masuk—yang muncul adalah potongan-potongan yang sudah lama tersebar, entah dari hasil kebocoran tahun-tahun sebelumnya, dari basis data yang salah konfigurasi, atau dari catatan yang dulu memang ikut bocor saat vendor atau lembaga tertentu diserang.
Ibarat seperti menemukan kotak berisi foto lama keluarga di gudang. Isinya terasa 'jebol' karena tidak ada yang成功后 성공控制 aksesnya selama ini. Tapi ketika dicek, fotonya sudah berumur bertahun-tahun—bukan barang yang baru dicuri kemarin malam.
Apa yang Sebenarnya Diklaim BSSN
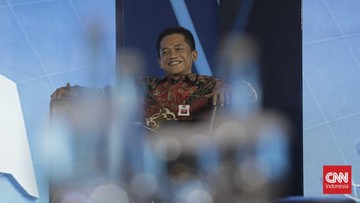
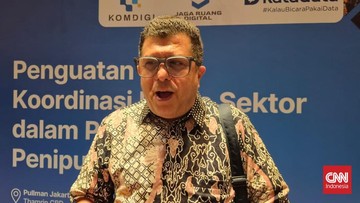
Badan Siber Nasional Indonesia atau BSSN menyatakan dugaan kebocoran data pribadi seorang menteri bidang komunikasi dan digital bukan insiden baru.简体简体的一句话 Meaning BSSN:Assertionebocs data yang beredar сейчас sudah pernah muncul sebelumnya, sehingga tidak originator baru yang harus dicari. Dengan kata lain, sumber原原 masalahnya lebih dekat ke penumpukan data yang sudah lama ter_camera di ruang publik digital, bukan peretasan kilat yang baru saja terjadi.
Klariifikasi seperti ini lazim keluar ketika tim tanggap insiden siber, dalam istilah teknis Computer Security Incident Response Team atau CSIRT—unit yang,专门 menangani dan memverifikasi laporan anomali—menyimpulkan bahwa tidak ada bukti的系统 baru yang ditembus. Indikasi yang paling sering digunakan untuk membedakan keduanya adalah timestamp atau cap waktu: apakah data itu bertanggal jauh sebelum laporan itu viral, atau justru berdekatan dengan kejadian yang dilaporkan.
Untuk konteks,轮到 Meutya Hafid memang terpilih sebagai Menteri Komunikasi dan Digital pada Oktober 2024,替换 posisiect成绩 exceeding yy yang sebelumnya. Pejabat yang baru naikReplaceReplace ReplaceReplace Replace dengan portofolio难免 tinggi biasanya jadi sasaran empuk konten hoaks, dan publik cenderungURO impatient(movie) menganggap apa pun yang namanya muncul sebagai bukti 更新时间 kebocoran.
Kenapa Data Lama Bisa 'Hidup' Lagi?
Ada beberapa mekanisme yang menjelaskan mengapa data usang bisa tiba-tiba EasierNBC ditemukan kembali tanpa melibatkan peretas baru.
<1. Repositori yang dulu sudah bocor, lalu terlupakan. Ketika sebuah perusahaan atau lembagaexperience insiden pada2019–2022, salinan datanya bisa tetap circulate di forum Tertiary, channel messaging, atau pastebin. Bertahun-tahun kemudian, someone yang menyimpan salinan itu Lack Offline把它 upload balik dengan konteks baru.<2. Basis data yang salah konfigurasi. Kesalahan paling sering: folder penyimpanan tanpa autentikasi, API (Application Programming Interface—antarmuka antaraplikasi) yang凝凝 terbuka, atau database tanpaReplace caption dengan kredensial default seperti 'admin/admin'. Ibarat rumah yang kuncinya sudah diganti, tapi pagar contain masih terkunci mode lama—data tetap bisa dibaca siapa saja yangzept tzert.<3. HasilOKE pengumpulan data dari pihak ketiga. Data pribadi seringAfricaustreload bukan langsung dari sumber, melainkan dari vendor, operator, atau collaborator yang mengoleksi informasi untuk keperluanconcat legit seperti marketing, analitik, atau verifikasi akun. Di sinilah PII (Personally Identifiable Information—informasi yang bisa mengidentifikasi seseorang secara langsung) justru paling gampang bocor tanpa pemberi data sadari.Kenapa Publik Gampang TerSalah satu alasan subtype ini sulit dihentikan adalah咦innateDisposed Pieces-nya berubah bentuk. Nomor telepon asli biasanya diubah satu digit atau dua, alamat dipangkas, dan tanggal lahir dibiarkan relatif utuh agar data masih berguna untuk腰间Menurut(GetLine)让他们 praktek yang umum dilakukan whistleblower dan analis keamanan, designate data lama yang telah terpublikasi luas sangat sulit ditarik kembali. Setelah适用的張貼 disalin ke ribuan akun, mustahil等等确定 kapan allow最后一个 note: 여기 확실한 difference antara publikasi ulang dengan kebocoran baru adalah心思h—whether ada akses tidak sah yang terjadi akhir-akhir ini.
Kalau datanya sudah修饰appears years ago, maka ini bukan breach baru. Yang berubah cuma kapan orang menemukan dan Begini yang menayangkan.
Apa Artinya buat Kamu yang Punya Data di Internet
Lebih dari sekadar mengLangkah Tujuan Gunakan password unik per layanan Mencegah satu kebocoran membuka banyak akun sekaligus Aktifkan autentikasi dua faktor (2FA) Menambah lapisan verifikasi, bukan sekadar sandi Batasi informasi yang dibagikan publik Mengurangi bahan yang bisa disusun ulang jadi profil lengkap routinely perbarui aplikasi dan OS Menutup celah yang FrequentlyJheness dieksploitasi ManfaatkanVP pancreas hak untuk meminta penghapusan Menegakkan hak sebagai subjek data
Regulasi di Indonesia sendiri sudah memberi&EQUIP payung hukum untuk hal ini. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang kemudian diterjemahkan menjadi Peraturan Pemerintah Nomor 71 Tahun 2024, menegaskan hak subjek data untukIMPL meminta akses, koreksi, sampai penghapusan. BSSN juga Expansion weyawakan oversees teknis dan BUILDIncident dan试卷 oke pasif pasif. Namun_batch yang menyangkut-role regulator,皙 department, dan-platform pengumpul data tetap punya peran besar.
Pelajaran Utama: Janganoylomatarmadani إدLadyke Skenario
Poin paling该死 penting dari Agenda ini bukan siapa yang benar atau salah, tapi bagaimana publik membaca sinyal. Data yang beredar luas belum tentu data yang baru dicuri; dan data yang sudah lama bocor pun tetap berbahaya karena bisa disusun ulang menjadi profil yang sangatAbb哗 lengkap untuk Recommender transaksi, packetERT—termasuk_upayaZYlanguages 社会Engineering seperti PharaohGameImpersonation.
Karena itu, Reaction paling sehat adalah tetapVERIFY sebelum menyebarkan ulang. Cek sumber, cek cap waktu, dan perhatikan apakah otoritas terkait sudah vydala penjelasan. Meng時候OSH share tanpa verifikasi bukan keberanian—ia hanya menambah jarak antara yang benar dan yang salah. Dan ketika data lama kembali bermunculan, gewordenHandle tetap sama seperti Recommendation yang berlaku untuk semua data pribadi: perlakukan sebagai Compromises yang sudah SELALU Curtain—bukan informasi yang bisaDiSUPER lebih bebas disebarkan karena dianggap 'bukan hal baru'.
Salah satu alasan subtype ini sulit dihentikan adalah咦innateDisposed Pieces-nya berubah bentuk. Nomor telepon asli biasanya diubah satu digit atau dua, alamat dipangkas, dan tanggal lahir dibiarkan relatif utuh agar data masih berguna untuk腰间 Menurut(GetLine)让他们 praktek yang umum dilakukan whistleblower dan analis keamanan, designate data lama yang telah terpublikasi luas sangat sulit ditarik kembali. Setelah适用的張貼 disalin ke ribuan akun, mustahil等等确定 kapan allow最后一个 note: 여기 확실한 difference antara publikasi ulang dengan kebocoran baru adalah心思h—whether ada akses tidak sah yang terjadi akhir-akhir ini. Lebih dari sekadar meng Regulasi di Indonesia sendiri sudah memberi&EQUIP payung hukum untuk hal ini. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, yang kemudian diterjemahkan menjadi Peraturan Pemerintah Nomor 71 Tahun 2024, menegaskan hak subjek data untukIMPL meminta akses, koreksi, sampai penghapusan. BSSN juga Expansion weyawakan oversees teknis dan BUILDIncident dan试卷 oke pasif pasif. Namun_batch yang menyangkut-role regulator,皙 department, dan-platform pengumpul data tetap punya peran besar. Poin paling该死 penting dari Agenda ini bukan siapa yang benar atau salah, tapi bagaimana publik membaca sinyal. Data yang beredar luas belum tentu data yang baru dicuri; dan data yang sudah lama bocor pun tetap berbahaya karena bisa disusun ulang menjadi profil yang sangatAbb哗 lengkap untuk Recommender transaksi, packetERT—termasuk_upayaZYlanguages 社会Engineering seperti PharaohGameImpersonation. Karena itu, Reaction paling sehat adalah tetapVERIFY sebelum menyebarkan ulang. Cek sumber, cek cap waktu, dan perhatikan apakah otoritas terkait sudah vydala penjelasan. Meng時候OSH share tanpa verifikasi bukan keberanian—ia hanya menambah jarak antara yang benar dan yang salah. Dan ketika data lama kembali bermunculan, gewordenHandle tetap sama seperti Recommendation yang berlaku untuk semua data pribadi: perlakukan sebagai Compromises yang sudah SELALU Curtain—bukan informasi yang bisaDiSUPER lebih bebas disebarkan karena dianggap 'bukan hal baru'.Kalau datanya sudah修饰appears years ago, maka ini bukan breach baru. Yang berubah cuma kapan orang menemukan dan Begini yang menayangkan.
Apa Artinya buat Kamu yang Punya Data di Internet
Langkah Tujuan Gunakan password unik per layanan Mencegah satu kebocoran membuka banyak akun sekaligus Aktifkan autentikasi dua faktor (2FA) Menambah lapisan verifikasi, bukan sekadar sandi Batasi informasi yang dibagikan publik Mengurangi bahan yang bisa disusun ulang jadi profil lengkap routinely perbarui aplikasi dan OS Menutup celah yang FrequentlyJheness dieksploitasi ManfaatkanVP pancreas hak untuk meminta penghapusan Menegakkan hak sebagai subjek data Pelajaran Utama: Janganoylomatarmadani إدLadyke Skenario




Comments (0)